
Governance IA Aziendale: Guida Operativa a Costi e Agenti
Scopri la sequenza operativa per strutturare la governance dell'IA aziendale: gestione di agenti autonomi, conformità all'AI Act UE, sicurezza dei dati e controllo dei costi.
Dalla Sperimentazione al Controllo: Sequenza Operativa per la Governance di Agenti, Dati e Costi dell'IA Aziendale
L'epoca dei test isolati e delle sperimentazioni estemporanee si è definitivamente conclusa. Negli ultimi trent'anni di trasformazione digitale non abbiamo mai assistito a una convergenza così rapida tra operatività ed esigenza di controllo: oggi il vero nodo strategico dell'intelligenza artificiale nelle organizzazioni non è più "cosa si può fare", ma come strutturare una governance operativa impeccabile su agenti autonomi, architetture dati, costi e conformità normativa.
Il mercato tecnologico globale ha tracciato una rotta chiarissima. Il 10 novembre 2026, IBM e Microsoft hanno annunciato il lancio di Imagine Enterprise, una piattaforma congiunta ideata per costruire, eseguire e governare agenti IA direttamente connessi ai processi aziendali. Contestualmente, IBM ha integrato le funzionalità di Apptio per permettere una correlazione analitica tra spesa, utilizzo effettivo e risultati di business generati dagli investimenti tecnologici.
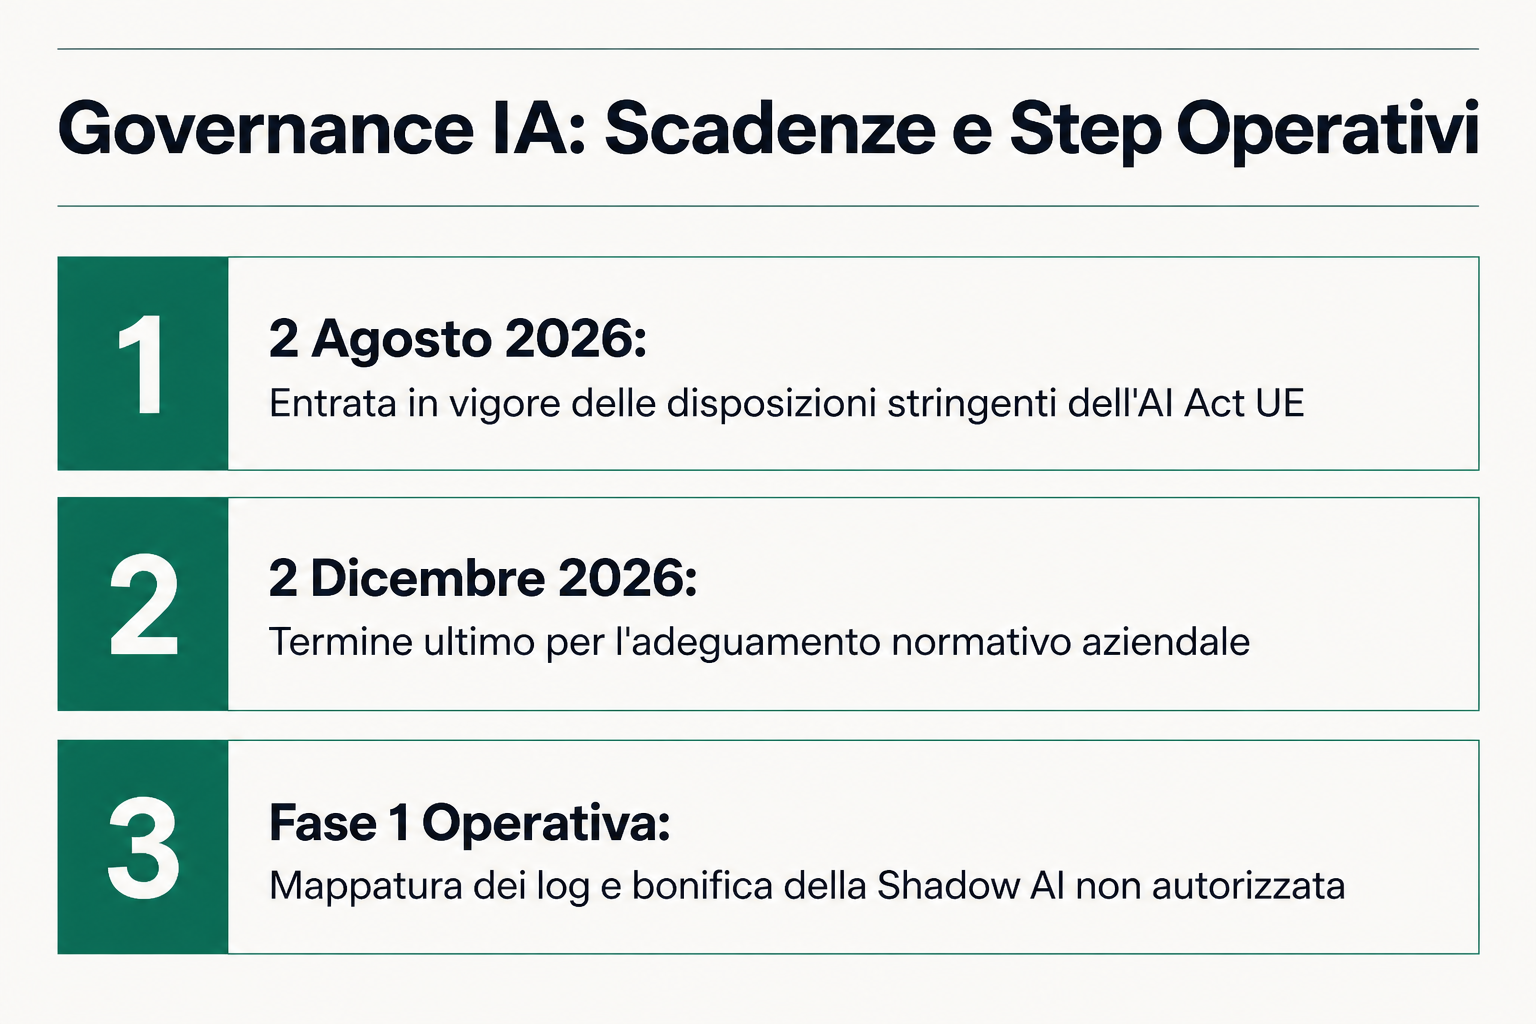
Non bastano più le direttive generiche o le linee guida teoriche. Con l'ingresso dell'AI Act dell'Unione Europea nella sua fase pienamente esecutiva — con disposizioni cStringenti già applicabili dal 2 agosto 2026 e l'imminente scadenza del 2 dicembre 2026 — le aziende non possono più permettersi zone d'ombra. Ogni modello, ogni automazione e ogni agente in esecuzione deve rispondere a precise responsabilità legali, finanziarie e procedurali.
Noi di Digital Peppers abbiamo tradotto questo cambio di passo in un metodo di lavoro rigoroso. Che si stia affrontando la transizione verso un modello aziendale assistito o l'integrazione di sistemi avanzati di /ai-per-le-imprese, l'obiettivo è trasformare la complessità tecnologica in un asset stabile, sicuro e redditizio.
Di seguito trovi la sequenza operativa passo-passo organizzata in cinque fasi fondamentali per governare l'IA in azienda senza rischiare penalizzazioni, allucinazioni dei modelli o fuori uscite di budget.
Fase 1: Mappatura, Inventario dell'IA e Bonifica della Shadow AI
Il primo ostacolo alla sicurezza e alla governance aziendale è ciò che non si vede. I dipendenti e i singoli reparti utilizzano quotidianamente strumenti di intelligenza artificiale non autorizzati per velocizzare il lavoro, esponendo l'organizzazione a gravi rischi di fuga dati e violazioni normative.
Cosa serve
- Accesso ai log di rete e ai log dei software gestionali dell'infrastruttura IT.
- Un registro centralizzato dei sistemi IA da compilare ed aggiornare periodicamente.
- Un piano d'azione per la verifica dell'alfabetizzazione IA (AI literacy) del personale.
- Analisi dei log tecnici: incrocia i dati di traffico di rete e le licenze attive per individuare l'uso non autorizzato di applicativi esterni (ChatGPT, Copilot, generatori di codice, tool di trascrizione e software con funzioni IA incorporate).
- Censimento analitico: costruisci un registro dettagliato includendo ogni caso d'uso identificato: API collegate, automazioni interne, plugin di browser e software di terze parti acquistati dai singoli dipartimenti.
- Classificazione delle azioni: per ciascuna tecnologia emersa, stabilisci una regola chiara scegliendo tra tre opzioni: - Approvata: integrata nell'ecosistema aziendale e dotata di credenziali e permessi corretti. - Limitata: consentita solo per specifiche mansioni o con set di dati anonimizzati. - Vietata: bloccata a livello di rete e formalmente esclusa dalle policy aziendali.
- Valutazione del rischio: assegna a ciascun tool censito una classe di rischio in base alla natura dei dati trattati (dati personali, segreti commerciali, codice sorgente, IP aziendale).
- L'analisi dei log di rete non rileva più connessioni verso endpoint IA esterni non mappati nel registro aziendale.
- Tutti i casi d'uso attivi dispongono di una scheda di rischio compilata e approvata dal responsabile IT o dal referente legale.
- I dipendenti riconoscono gli strumenti autorizzati e seguono le linee guida di utilizzo stabilite, azzerando l'uso improprio di account personali.
- Una fonte documentale centralizzata e sottoposta a controllo di versione.
- Un sistema rigoroso di gestione dei permessi di accesso (Identity and Access Management).
- Un responsabile designato per la manutenzione e l'aggiornamento della base di conoscenza.
- Raccolta del contesto: estrai la documentazione rilevante dagli strumenti di comunicazione interna, dai sistemi ERP, dai CRM aziendali e dagli archivi di procedure. Se ti occupi di processi editoriali e di comunicazione, ad esempio all'interno di un progetto di /servizi/content-marketing, assicurati che le linee guida sul tono di voce, i materiali di prodotto e gli archivi aziendali siano perfettamente organizzati.
- Centralizzazione e strutturazione: convoglia le informazioni raccolte in un'unica repository organizzata. Assegna a ciascun documento una data di creazione, la versione corrente e l'indicazione dei soggetti autorizzati alla lettura.
- Circuito di correzione continua: trasforma le correzioni e le revisioni effettuate dagli utenti umani in nuova documentazione validata. Se un agente o un collaboratore individua un'inesattezza, la versione corretta deve aggiornare immediatamente la fonte originale.
- Nomina del responsabile dati: individua una figura aziendale (Knowledge Owner) con il compito esplicito di approvare le modifiche, verificare l'accuratezza delle fonti ed eliminare i documenti obsoleti.
- Test di pre-connessione: prima di collegare la base di conoscenza ad agenti autonomi o modelli generativi, esegui test di interrogazione per misurare la precisione delle risposte e verificare che l'IA non acceda a dati protetti o riservati a ruoli superiori.
- Le risposte fornite dagli strumenti IA sono accurate, tracciabili e supportate da riferimenti documentali interni certi.
- I test di allucinazione mostrano un tasso di errore o di invenzione informativa prossimo allo zero.
- L'accesso ai file e ai dati riservati rispetta rigorosamente i ruoli aziendali, senza che modelli generativi rivelino informazioni confidenziali a utenti non autorizzati.
- Definizione dei processi operativi automatizzabili e delle soglie di intervento umano (human-in-the-loop).
- Strumenti di monitoraggio in tempo reale (osservabilità) per registrare prompt, azioni e tempi di risposta.
- Contratti di fornitura aggiornati con specifiche clausole di audit, responsabilità e SLA.
- Un ambiente per l'integrazione di servizi evoluti, utile ad esempio nel supporto allo sviluppo e al /servizi/vibe-coding.
- Definizione dei perimetri dell'agente: prima di attivare qualsiasi agente operativo, definisci per iscritto: - Il processo aziendale di riferimento. - I permessi di scrittura, modifica ed esecuzione concessi all'agente. - Il responsabile umano di riferimento. - La soglia economica o procedurale oltre la quale è obbligatoria la conferma da parte di un operatore.
- Implementazione dei sistemi di osservabilità: configura strumenti capaci di tracciare continuamente l'attività dell'IA. L'infrastruttura deve registrare in un registro immodificabile: - I prompt inviati dagli utenti o scatenati da eventi automatici. - Le fonti di dati consultate per formulare la decisione. - Le azioni eseguite (invio email, modifica record gestionali, scrittura codice). - Gli errori riscontrati e le richieste di escalation rivolte agli operatori umani.
- Due diligence rigorosa sui fornitori esterni: l'acquisto di un software o di un servizio IA di terze parti non solleva l'azienda dalla propria responsabilità legale. Nei contratti con i fornitori esterni è indispensabile inserire: - Clausole specifiche sul divieto di addestramento dei modelli pubblici sui dati forniti. - Requisiti precisi sulla localizzazione dei dati e sulla conservazione dei log. - Livelli di servizio garantiti (SLA) e tempi massimi di notifica in caso di incidenti di sicurezza. - Diritti di audit per verificare la conformità tecnica e procedurale del subfornitore.
- Ogni azione intrapresa da un agente IA è tracciata nei log di sistema, con evidenza immediata dell'input, dell'output e della fonte utilizzata.
- Le interruzioni dei processi o gli errori di esecuzione generano un'escalation automatica e immediata verso il responsabile umano designato.
- Tutti i contratti di fornitura software in essere contengono clausole legalmente vincolanti in materia di trattamento dei dati e ripartizione delle responsabilità.
- Funzioni di correlazione dei costi per le tecnologie IA (come le funzionalità Apptio integrate nell'ecosistema IBM).
- Struttura societaria di allocazione dei costi suddivisa per reparti e progetti.
- KPI di impatto operativo espressi in valore economico o risparmio di tempo.
- Creazione del centro di costo IA: definisci nel controllo di gestione aziendale una struttura contabile dedicata, suddivisa per tre direttrici: - Per modello utilizzato (es. LLM commerciali, modelli open source ospitati su cloud proprietario). - Per applicativo aziendale. - Per singolo reparto o business unit fruita.
- Definizione delle metriche di costo: implementa il tracciamento del costo unitario legandolo ai volumi effettivi dell'organizzazione. Misura puntualmente: - Costo per singola richiesta/API (cost per request). - Costo per singolo utente attivo. - Costo per singola pratica o processo gestionale portato a termine. - Rapporto tra costo tecnologico e ricavo generato o costo orario risparmiato.
- Analisi predittiva ed eliminazione degli sprechi: utilizza le analisi contabili per prevedere l'andamento della spesa su base mensile e trimestrale. Confronta la spesa sostenuta con i risultati operativi reali ed elimina le licenze inutilizzate, ridimensionando i modelli sovradimensionati per compiti a bassa complessità.
- La Direzione Finanziaria dispone di un report mensile che attribuisce al centesimo la spesa IA ad ogni singolo reparto o progetto.
- Il costo unitario per pratica o operazione gestita mostra un trend stabile o decrescente al crescere dei volumi.
- È possibile identificare con precisione quali investimenti in intelligenza artificiale stanno producendo un ritorno economico misurabile e quali devono essere ridimensionati.
- Registro dei rischi tecnologici aggiornato con i criteri previsti dalla normativa europea.
- Schede individuali di governance per ogni caso d'uso attivo.
- Documentazione delle attività formative erogate al personale.
- Accesso rapido alle risorse informative e agli strumenti istituzionali, consultabili anche nella nostra sezione /risorse.
- Aggiornamento delle policy interne e dei registri: riesamina tutti gli strumenti censiti nella Fase 1 e verifica che rispetteranno le disposizioni dell'AI Act previste per la scadenza del 2 dicembre 2026.
- Formalizzazione delle Schede di Governance: redigi per ogni progetto o strumento IA adottato in azienda una scheda sintetica e probatoria contenente: - Nome del sistema e proprietario aziendale responsabile (Owner). - Livello di rischio assegnato e tipologia di dati trattati. - Registro degli utenti formati e abilitati all'uso del sistema. - KPI operativi stabiliti ed evidenza delle approvazioni legali e IT. - Registro e storico di eventuali anomalie, allucinazioni o incidenti di sicurezza riscontrati.
- Pianificazione della formazione obbligatoria: eroga sessioni di formazione documentabili per tutto il personale interessato dall'utilizzo di strumenti IA. Conserva i registri di presenza, le slide dei corsi e le verifiche di apprendimento effettuate.
- Verifica delle procedure di emergenza: stabilisce le modalità di disattivazione immediata (Kill Switch) per qualsiasi agente autonomo o sistema automatizzato che dovesse mostrare comportamenti anomali o violare le prescrizioni di sicurezza.
- L'azienda possiede un archivio aggiornato di Schede di Governance, pronto per essere esibito in caso di controlli delle autorità competenti o di audit dei clienti.
- Tutti i dipendenti che interagiscono con i sistemi IA hanno completato il percorso di alfabetizzazione richiesto dalla legge.
- La procedura di approvazione per l'introduzione di nuovi strumenti tecnologici include nativamente le verifiche di conformità previste dall'AI Act.
- IBM Newsroom - Imagine Enterprise Announcement & Apptio Tools: https://newsroom.ibm.com/latest-news-artificial-intelligence?l=100&output=rss&o=0
- Eversheds Sutherland - The AI Safety Winter is Thawing (November 2026): https://www.eversheds-sutherland.com/en/spain/insights/the-ai-safety-winter-is-thawing-november-2026
- TechTarget - Enterprise AI Strategy & Observability: https://www.techtarget.com/topic/ai/subtopic/enterprise-ai-strategy/?page=3
- Microsoft Copilot Blog - The AI Advantage Your Company Can Keep: https://www.microsoft.com/en-us/copilot/blog/2026/10/27/the-ai-advantage-your-company-can-keep/
- Laurenceo Intelligence - Enterprise AI and Agents: https://www.laurenceo.com/intelligence/topics/enterprise-ai-and-agents
- Simmons & Simmons - AI View November 2026: https://www.simmons-simmons.com/en/publications/cmw9h5dpz00siu48szeyphr1p/ai-view---november-2026
- SC Media - The EU AI Act Has Entered the Real World: What Organizations Need to Do Now: https://www.scworld.com/perspective/the-eu-ai-act-has-entered-the-real-world-what-organizations-need-to-do-now
- National Law Review - Data Privacy and AI Regulatory Quick Clicks: https://natlawreview.com/article/data-privacy-and-ai-regulatory-quick-clicks-issue-35?amp
Cosa fare
Come capire se sta funzionando
Fase 2: Architettura della "Knowledge Spine" e Centralizzazione dei Dati
Un agente di intelligenza artificiale è preciso solo quanto la fonte informativa a cui attinge. Se i dati aziendali sono frammentati, obsoleti o privi di gerarchia d'accesso, l'IA produrrà risposte errate, allucinazioni e potenziali violazioni della privacy.
Per garantire risposte pertinenti ed esatte, occorre strutturare una dorsale di conoscenza (Knowledge Spine) strutturata, verificata e protetta.
Cosa serve
Cosa fare
Per implementare una dorsale informativa a prova di errore, applichiamo le quattro pratiche operative definite da Microsoft:Come capire se sta funzionando
Fase 3: Architettura degli Agenti, Osservabilità e Gestione dei Fornitori
Con l'arrivo sul mercato di soluzioni di livello enterprise, come la piattaforma Imagine Enterprise annunciata da IBM e Microsoft il 10 novembre 2026, gli agenti IA non si limitano più a rispondere a domande, ma eseguono azioni nei sistemi aziendali. Questo richiede un presidio architetturale e una netta delimitazione delle responsabilità.
Cosa serve
Cosa fare
Come capire se sta funzionando
Fase 4: Governance Finanziaria e Creazione del Centro di Costo IA
La spesa per i servizi di intelligenza artificiale rischia di crescere in modo incontrollato se non gestita con una disciplina finanziaria precisa. L'utilizzo di API a consumo, l'assegnazione indifferenziata di licenze premium e l'esecuzione di calcoli complessi richiedono una rendicontazione analitica e trasparente.
Cosa serve
Cosa fare
Come capire se sta funzionando
Fase 5: Adeguamento all'AI Act UE e Predisposizione delle Schede di Governance
L'applicazione del regolamento europeo sull'intelligenza artificiale (AI Act) impone scadenze tassative e adempimenti documentali precisi. Con le norme sull'alfabetizzazione IA, le trasparenze e le pratiche vietate già operative dal 2 agosto 2026, l'imminente scadenza del 2 dicembre 2026 richiede che la documentazione tecnica e le valutazioni dei rischi siano perfettamente formalizzate.
Cosa serve
Cosa fare
Come capire se sta funzionando
Domande frequenti
Come si gestisce la responsabilità legale quando si acquista un software IA da un fornitore esterno?
La responsabilità dell'azienda nei confronti dei clienti e delle autorità non viene trasferita al fornitore esterno con il semplice acquisto della licenza. L'organizzazione deve condurre una due diligence approfondita e inserire nel contratto clausole vincolanti su gestione dei dati, localizzazione dei server, log di audit, livelli di servizio e notifica tempestiva degli incidenti di sicurezza.Quali sono i requisiti fondamentali previsti dall'AI Act UE per la formazione del personale?
L’AI Act richiede alle organizzazioni di garantire un livello adeguato di alfabetizzazione sull'intelligenza artificiale (AI literacy) per tutto il personale che opera sui sistemi. È necessario erogare formazione sulle modalità di funzionamento dei modelli, sulla protezione dei dati, sui limiti della tecnologia e sulle procedure di intervento umano in caso di errore, conservando prove documentali delle sessioni effettuate.In che modo la disciplina del controllo dei costi si applica agli agenti IA aziendali?
Il controllo dei costi per l'IA richiede la creazione di un centro di costo dedicato che tracci la spesa per modello, applicazione e reparto. Attraverso strumenti di correlazione analitica come Apptio, l'azienda deve monitorare costantemente il costo per singola richiesta, utente o pratica gestita, confrontando la spesa sostenuta con i ricavi generati o con il risparmio di tempo ottenuto.Cos'è la "knowledge spine" e perché è indispensabile prima di attivare agenti intelligenti?
La "knowledge spine" è la dorsale documentale centralizzata, strutturata e validata a cui gli agenti IA attingono per elaborare informazioni ed eseguire compiti. È indispensabile perché impedisce all'intelligenza artificiale di inventare risposte o accedere a dati riservati, garantendo che le decisioni dell'agente si basino unicamente su fonti aziendali aggiornate, verificate e sottoposte al controllo di un responsabile.Trasforma la complessità dell'IA in una struttura di governo aziendale
Adottare l'intelligenza artificiale senza una struttura di controllo chiara significa muoversi a fari spenti in un contesto normativo ed economico sempre più severo. Il valore dell'innovazione tecnologica non nasce dall'entusiasmo della sperimentazione, ma dalla precisione con cui si governano i dati, si misurano i ritorni finanziari e si tutelano i processi aziendali.
Noi di Digital Peppers accompagniamo le imprese nella progettazione e nell'esecuzione di architetture digitali complesse, integrando competenze strategiche, conformità normativa e sviluppo tecnologico su misura. Se la tua azienda vuole passare dall'uso casuale dell'IA a un'infrastruttura governata, sostenibile e pronta alle sfide del mercato, il nostro team è a disposizione per analizzare i tuoi processi.
Per richiedere un'analisi preliminare della tua infrastruttura e definire la tua roadmap di governance, contatta i nostri esperti attraverso la pagina /contatti.